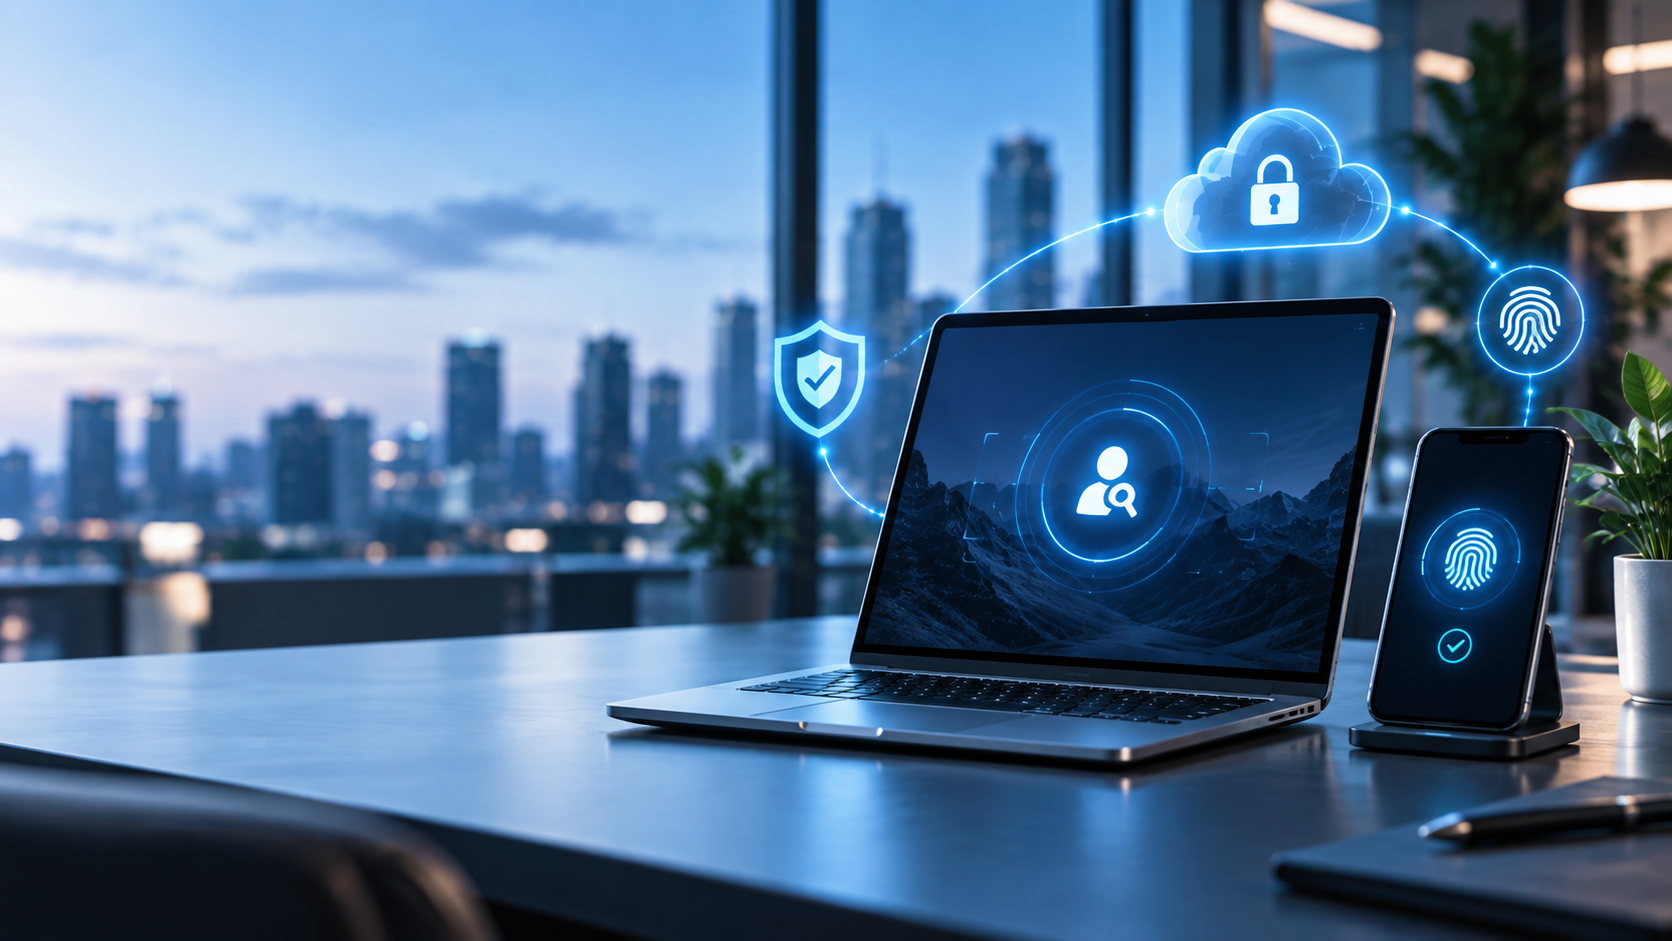
Die Anforderungen an die IT-Sicherheit entwickeln sich ständig weiter. Besonders beim Schutz von Benutzerkonten zeigt sich, dass klassische Passwörter und SMS-Codes langfristig nicht mehr ausreichen.
Microsoft geht deshalb einen weiteren Schritt in Richtung moderner und phishing-resistenter Authentifizierung.
Seit dem 1. September 2026 werden Passkeys in Microsoft Entra ID stärker als Standard-Authentifizierungsmethode etabliert. Benutzer, die bisher SMS oder Sprachanrufe zur Authentifizierung verwenden, werden schrittweise dazu aufgefordert, einen Passkey einzurichten.
Ab dem 1. Februar 2027 wird Microsoft die eigene Bereitstellung von SMS- und Sprachanrufen für die Authentifizierung einstellen. Unternehmen, die diese Verfahren weiterhin benötigen, müssen alternative Lösungen beziehungsweise unterstützte Telekommunikationsanbieter einsetzen.
Ein Passkey ist eine moderne Anmeldemethode, die klassische Passwörter ersetzen kann.
Statt jedes Mal ein Passwort einzugeben und anschließend einen SMS-Code zu bestätigen, kann die Anmeldung beispielsweise über:
erfolgen.
Im Hintergrund basiert diese Methode auf kryptografischen Schlüsseln. Das eigentliche Anmeldegeheimnis wird dadurch nicht wie ein klassisches Passwort an die Webseite oder Anwendung übertragen.
Genau das macht Passkeys wesentlich widerstandsfähiger gegen viele klassische Phishing-Angriffe. Microsoft bezeichnet Passkeys ausdrücklich als phishing-resistente Authentifizierungsmethode.
Viele Unternehmen nutzen Microsoft 365 täglich für zentrale Geschäftsprozesse:
Dadurch wird das Microsoft-Konto gleichzeitig zu einem wichtigen Zugangspunkt zur gesamten Unternehmens-IT.
Wird ein Benutzerkonto kompromittiert, können Angreifer je nach vorhandenen Berechtigungen möglicherweise auf E-Mails, Dateien, interne Informationen oder weitere Unternehmensressourcen zugreifen.
Eine moderne Authentifizierung ist deshalb ein wichtiger Bestandteil einer ganzheitlichen IT-Sicherheitsstrategie.
Die klassische Zwei-Faktor-Authentifizierung über SMS bietet zwar zusätzlichen Schutz gegenüber einem einzelnen Passwort, ist jedoch ebenfalls angreifbar.
Microsoft stuft SMS- und Sprachanrufe inzwischen als deutlich schwächere Authentifizierungsmethoden gegenüber Passkeys ein.
Unternehmen sollten daher überprüfen, welche Authentifizierungsmethoden aktuell eingesetzt werden und ob Benutzer noch ausschließlich von Passwort und SMS abhängig sind.
Ein sinnvoller Sicherheitscheck kann unter anderem folgende Punkte umfassen:
Denn IT-Sicherheit besteht nicht aus einer einzelnen Maßnahme. Entscheidend ist das Zusammenspiel aus Identitätsschutz, Zugriffskontrolle, Backup, Monitoring und regelmäßiger Überprüfung der Systeme.
Die Umstellung muss nicht kompliziert sein – sie sollte jedoch geplant erfolgen.
Welche Benutzer sind betroffen?
Welche Authentifizierungsmethoden werden aktuell eingesetzt?
Welche Geräte unterstützen Passkeys bereits?
Und welche Sicherheitsmaßnahmen sollten zusätzlich umgesetzt werden?
Genau hier setzen wir an.
K&S NexTech analysiert gemeinsam mit Ihnen Ihre bestehende IT-Umgebung und entwickelt eine passende Lösung für Ihr Unternehmen.
 German German
 English
Kommentare sind geschlossen